蓝牙空口抓包配置
NRF52840
要使用蓝牙空口抓包, 一般时使用 NRF52840 dongle 配合 wireshark 进行
在 2025 年大概下半年之后,nordic 官方的 ble-sniffer.zip 已经不在官网上提供下载
转由官方自己推出的 nrfutil 进行管理 nRF Util - Nordic Semiconductor 中文官网
下载nrfutil
下载地址:nRF Util - nordicsemi.com
得到 nrfutil.exe
配置nrfutil
将 nrfutil.exe 放到自己喜欢的位置并添加环境变量, 然后可以运行:
nrfutil --version
# 回显类似于
nrfutil 8.1.1 (b6089d0 2025-08-21)
commit-hash: b6089d08a9cfdb292f8ab8d21e0908ded814cd11
commit-date: 2025-08-21
host: x86_64-pc-windows-msvc
build-timestamp: 2025-08-21T14:12:43.593658000Z
classification: nrf-external
刚安装的 nrfutil 没有任何额外功能, 需要使用 install 来安装命令
# 安装device命令,用于管理连接的设备
nrfutil install device
# 安装ble-sniffer命令,用于操作ble-sniffer
nrfutil install ble-sniffer
抓包
这里默认已经有了 NRF52840, 将 dongle 插上电脑, 通过运行:
nrfutil device list
# 回显类似于
AD66F9EA681D0AB4
Product         nRF Sniffer for Bluetooth LE
Ports           COM9
Traits          nordicUsb, serialPorts, usb

Supported devices found: 1
列出当前连接的支持的设备, 当显示检测到了设备之后就可以通过命令行进行抓包
解压插件
通过运行
nrfutil ble-sniffer bootstrap提取 ble-sniffer 插件到 wifeshark 的个人插件文件夹, 如果 wireshark 使用的不是默认安装位置:
# wireshark没有使用默认安装位置
Bootstrapping ble-sniffer...
Error: Failed to find any wireshark installation in default location C:/Program Files/Wireshark/Wireshark.exe.
可以手动指定位置:
nrfutil ble-sniffer bootstrap --extcap-dir 个人插件文件夹个人文件插件文件夹 (Personal Extcap path) 可以在 wiresahrk 关于页面查看:
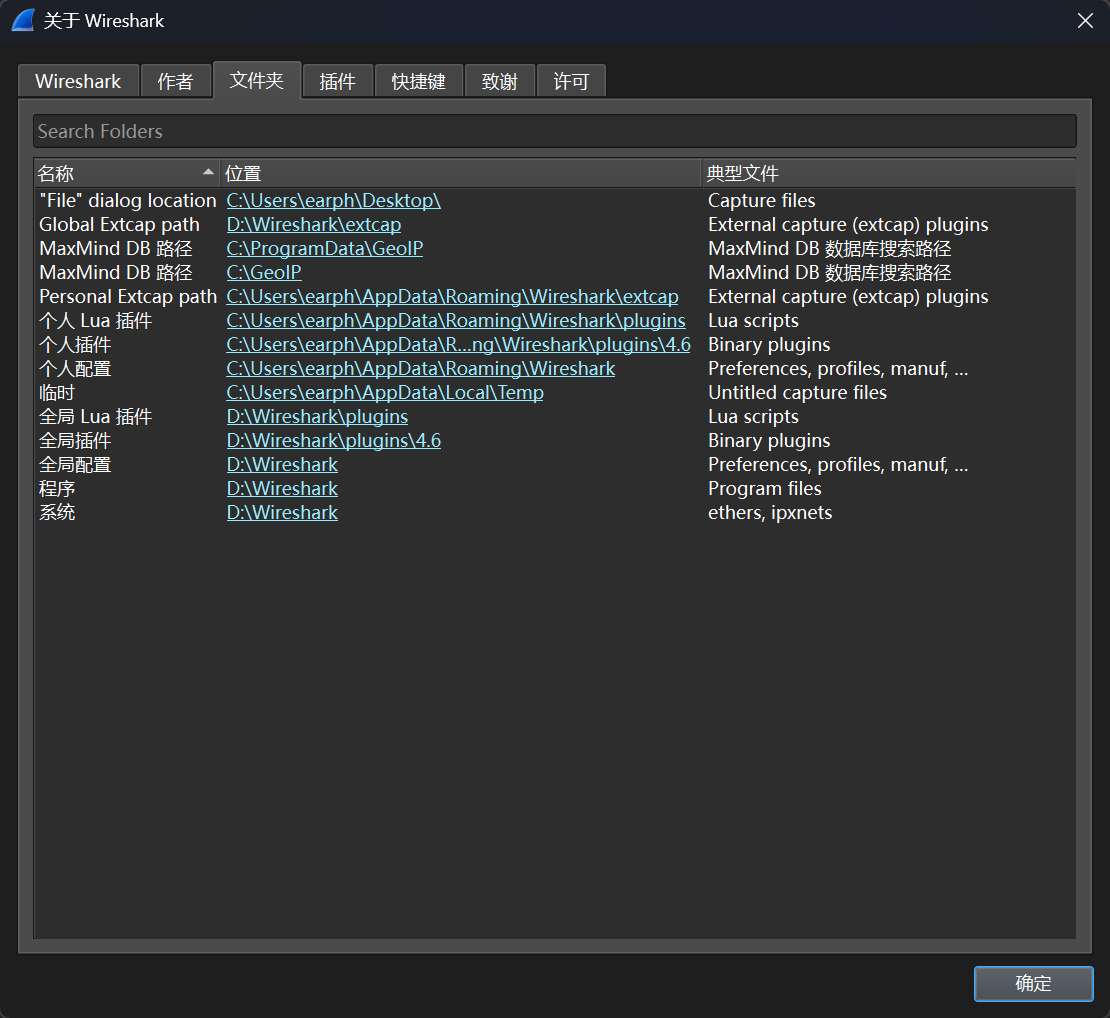
然后再打开 wireshark 就能看到抓包设备:
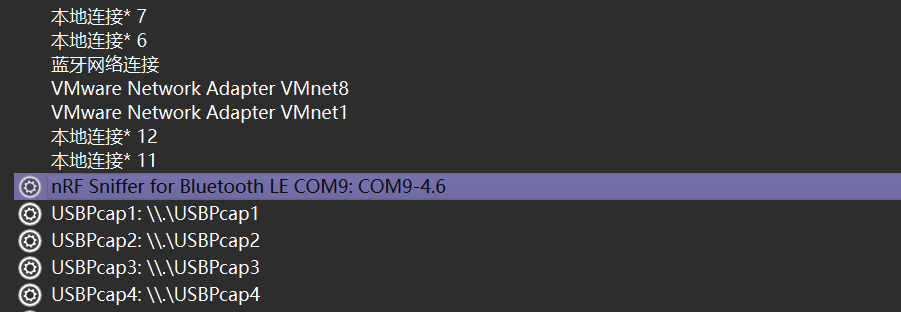
如果没有显示抓包工具栏需要在视图 -> 接口工具栏勾选 nrf sniffer for bluetooth ble